TinySign – это недорогое, простое в интеграции и удобное в использовании решение для подписания файлов на web-сайте или в web-приложении с помощью электронной цифровой подписи (ЭЦП), выданной Национальным Удостоверяющим Центром (НУЦ) Республики Казахстан.
TinySign позволяет организовать юридически значимый документооборот с клиентами и партнерами в самые короткие сроки и с минимальными затратами сил и средств.
Для использования TinySign не нужно разворачивать мощные сервера, заставлять клиентов устанавливать дополнительное программное обеспечение или организовывать выдачу ключей ЭЦП. Пользователи используют привычные им ЭЦП НУЦ и ПО NCALayer.
| Файл | Место хранения | |
|---|---|---|
| Контракт на поставку | Сервер: https://www.akkamal.kz/tinysign/files/contract.docx |
Подписанный документ, а также данные используемого для подписания сертификата ЭЦП не отправляются на сервер и остаются только в вашем браузере. Мы не собираем и не храним никакие персональные данные посетителей сайта.
Библиотека подключается к странице сайта, на которой необходимо организовать подписание файлов, и предоставляет API для работы с ЭЦП
Модуль TinySign для NCALayer используется для постановки ЭЦП из браузера. Модуль устанавливается автоматически, непосредственно из NCALayer, с разрешения пользователя
Серверное приложение TinySign Verification Service для проверки ЭЦП пользователя под документом
Интеграция TinySign очень проста и не требует значительных временных затрат. Фактически все делается в два шага:
Использовать TinySign также максимально просто, для этого используется всего две функции:
В типовой схеме применения MySign Cloud интегрируется с внутренними системами заказчика, обеспечивая функционал облачной ЭЦП в бэк-енде системы, а то время как пользователи для работы с облачной ЭЦП используют привычные для них приложения.
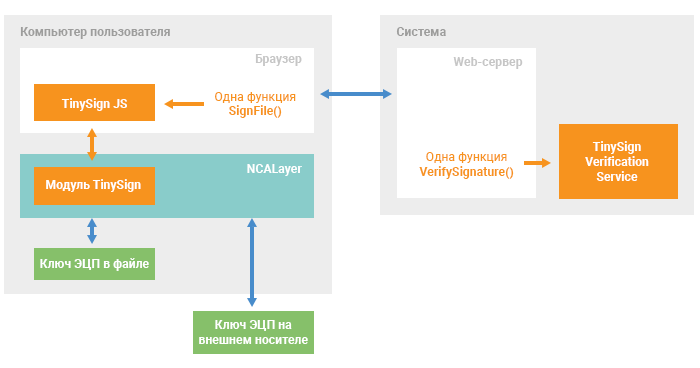
1. Web-сайт или web-приложение (далее – система) формирует документ для подписания в виде файла, доступного для скачивания по ссылке, и отображает его пользователю для ознакомления.
2. После ознакомления с документом пользователь соглашается его подписать, нажимая соответствующую кнопку на странице сайта.
3. По нажатию кнопки вызывается функция SignFile java-скрипта TinySign JS, которой передаются URL - ссылка на подписываемый файл и дополнительные параметры. Java-скрипт TinySign JS отправляет запрос в модуль TinySign в NCALayer, который скачивает файл и вычисляет для него ЭЦП с помощью NCALayer, который запрашивает у пользователя пароль или пин-код для доступа к ключам ЭЦП.
4. Модуль TinySign возвращает java-скрипту TinySign JS подпись файла, которая затем в закодированном виде Base64 передается страницей web-сайта на web-сервер.
5. Сервер, обслуживающий систему, передает файл и подпись приложению TinySign Verification Service для проверки.
6. TinySign Verification Service проверяет подпись и возвращает системе результат проверки вместе с дополнительной информацией о результатах проверки.
Загрузки